Wanneer je bedrijfscontinuïteit stilvalt door een cyberaanval
Bij elk bedrijf draait alles om continuïteit. Productieorders moeten buiten, klanten moeten geleverd worden. Wat veel bedrijven pas beseffen wanneer het te laat is: die continuïteit hangt tegenwoordig evenveel af van je IT-infrastructuur als van je resources. Een gehackte server, een geblokkeerd netwerk of verloren data kan productie net zo hard stilleggen als een defecte machine — met dat verschil dat je bij een cyberaanval vaak niet weet hoe lang het stilstaat, en of je data nog terugkomt.
Printing International, een machinebouwer gevestigd in Vlaanderen, nam die realiteit jaren geleden al serieus. Onder impuls van CEO Filip Feyaerts, die cybersecurity al langer als prioriteit beschouwt, koos het bedrijf voor een structurele aanpak in plaats van losse, reactieve maatregelen. Fly By Wire verzorgt sindsdien de volledige IT-beveiliging van het bedrijf: van netwerk tot back-up.
In dit artikel leggen we uit hoe die aanpak eruitziet — niet als abstract concept, maar zoals ze concreet toegepast wordt bij Printing International. Herkenbaar voor elk bedrijf dat zich afvraagt of de eigen IT-beveiliging wel op punt staat.
De basis: een netwerk dat weerstand biedt
Beveiliging begint niet bij software op een computer, maar bij de poort waarlangs alle verkeer binnenkomt: het netwerk. Bij Printing International verzorgt Fly By Wire de routers, switches en firewalling die dat netwerk vormen en afschermen.
Een correct geconfigureerde firewall filtert kwaadaardig verkeer vooraleer het ooit een werkstation of server bereikt. Het is de eerste — en vaak onderschatte — verdedigingslinie. Veel kmo's werken nog met verouderde of standaard-geconfigureerde netwerkapparatuur, wat net de makkelijkste ingang is voor een aanvaller. Bij Printing International wordt die laag actief beheerd en gemonitord, niet éénmalig ingesteld en dan vergeten.
Daarnaast zorgt Fly By Wire ook voor de bedrijfs-wifi en de telefonie (via 3CX), zodat het volledige netwerkverkeer — data én spraak — via dezelfde beveiligde en beheerde infrastructuur loopt.
De tweede laag: endpointbeheer met SentinelOne
Een firewall houdt veel tegen, maar niet alles. Malware kan binnenkomen via een phishingmail, een USB-stick, of een kwetsbaarheid in software. Daarom draait op elke computer en server bij Printing International SentinelOne, een EDR-oplossing (Endpoint Detection & Response) die niet alleen bekende virussen blokkeert, maar ook verdacht gedrag herkent — zoals bestanden die plots massaal versleuteld worden, een klassiek teken van ransomware.
Het verschil met klassieke antivirus: SentinelOne kijkt naar gedrag, niet enkel naar bekende "vingerafdrukken" van malware. Dat is precies wat nodig is tegen moderne aanvallen, die vaak specifiek op maat gemaakt zijn en dus niet in een virusdatabank staan.
SentinelOne wordt bij Printing International centraal uitgerold en beheerd via NinjaOne, het platform dat Fly By Wire gebruikt om alle toestellen op afstand te monitoren. Diezelfde monitoring wordt ook ingezet voor een tweede, minstens even belangrijke taak: patchbeheer.
Wat vaak over het hoofd gezien wordt: een groot deel van succesvolle cyberaanvallen maakt geen gebruik van geavanceerde technieken, maar van een gekende, niet-gepatchte kwetsbaarheid in software die al lang op de markt is. Elke Microsoft-toepassing, maar ook elke third-party applicatie — denk aan Adobe Reader, WinZip, en tientallen andere programma's die dagelijks gebruikt worden — kan op elk moment een zwakheid vertonen die pas achteraf aan het licht komt. Zolang die zwakheid niet gepatcht is, staat ze in feite als een openstaande achterdeur.
Via NinjaOne worden bij Printing International zowel de Microsoft-toepassingen als de third-party software doorlopend gemonitord en up-to-date gehouden. Zodra een kwetsbaarheid bekend raakt, wordt de bijhorende patch zo snel mogelijk uitgerold — zonder dat iemand bij Printing International daar zelf actie voor moet ondernemen. Endpointbeheer is bij Printing International dus tweeledig: SentinelOne detecteert en blokkeert actief kwaadaardig gedrag, terwijl patchbeheer via NinjaOne de bekende zwakke plekken preventief sluit.
De derde laag: back-up die overleeft wat je netwerk niet overleeft
Geen enkele beveiliging is waterdicht — en dat is precies waarom back-up geen "nice to have" is, maar de laatste en belangrijkste vangnet. Bij Printing International loopt dit op twee sporen:
- Cloud back-up van servers en workstations. Kritieke data staat niet enkel lokaal, maar wordt ook off-site bewaard. Als een server crasht, versleuteld wordt door ransomware, of fysiek beschadigd raakt, is er een volledig herstelbaar exemplaar buiten het bedrijf.
- Volledige Microsoft 365-back-up via NinjaOne. Wat veel bedrijven niet beseffen: Microsoft zelf back-upt je mailbox, SharePoint of Teams-bestanden niet in de mate die je zou verwachten. Een verwijderde e-mail, een corrupte SharePoint-map, of een medewerker die per ongeluk (of kwaadwillig) bestanden wist — zonder aparte back-up ben je die data kwijt. Via NinjaOne wordt de volledige M365-omgeving van Printing International apart en herstelbaar bewaard.
Dat laatste punt is een blinde vlek bij veel bedrijven: ze gaan ervan uit dat "het in de cloud staat" gelijk staat aan "het is veilig". Dat is een misvatting.
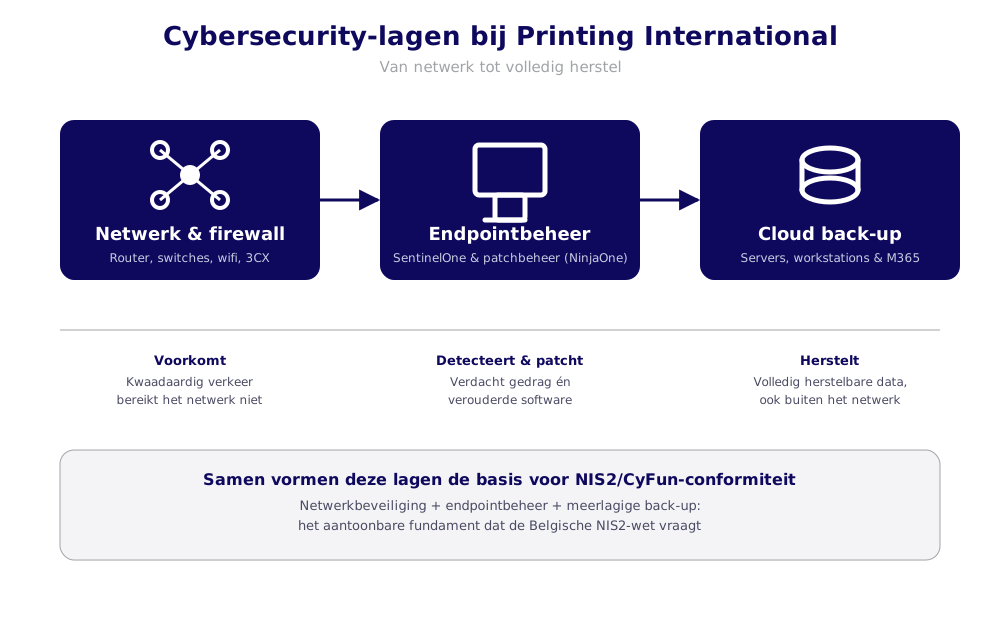
Het diagram toont de drie beveiligingslagen: netwerk & firewall, endpointbeheer (SentinelOne & patchbeheer via NinjaOne), en cloud back-up van servers en Microsoft 365.
Wat met NIS2?
Waar cybersecurity vroeger vooral een interne keuze was, is het voor veel bedrijven nu ook een wettelijke verplichting geworden. De Belgische NIS2-wet is sinds 18 oktober 2024 van kracht, en de eerste grote conformiteitsdeadline (18 april 2026) is intussen gepasseerd. Het Centrum voor Cybersecurity België (CCB) houdt sindsdien actief toezicht.
Kort samengevat: NIS2 verplicht een brede groep bedrijven — afhankelijk van sector en omvang — om aantoonbaar te werken aan hun digitale weerbaarheid. Niet op papier, maar in de praktijk. België werkt hiervoor met het CyberFundamentals (CyFun)-framework, met oplopende niveaus (Small, Basic, Important, Essential), dat de wettelijke vereisten vertaalt naar concrete, controleerbare maatregelen. Voor kmo's is dit toegankelijker dan een internationale norm zoals ISO 27001 — het is dan ook het framework waar de meeste Belgische bedrijven voor kiezen.
De inzet is niet gering: bij niet-naleving kan het CCB administratieve boetes opleggen die kunnen oplopen tot 10 miljoen euro of een percentage van de jaaromzet, afhankelijk van het type entiteit. Los van boetes weegt vooral het risico op operationele stilstand en reputatieschade zwaar door.
Hoewel Printing International op basis van de criteria niet rechtstreeks onder NIS2 valt, spelen de NIS2-vereisten via hun klanten ook onrechtstreeks een rol binnen het bedrijf. Fly By Wire ondersteunt hen daarbij: de technische basis die hierboven beschreven staat — netwerkbeveiliging, endpointbeheer, back-up — vormt exact het fundament waarop een CyFun-conform beveiligingsniveau wordt opgebouwd.
Waarom Filip kiest voor een vaste IT-partner
"Als technologisch bedrijf willen we ook op het vlak van IT en cybersecurity vooruit blijven kijken. Een vaste IT-partner kent onze infrastructuur, begrijpt onze behoeften en kan proactief adviseren over nieuwe risico's en technologische oplossingen. Die expertise vinden we bij Fly By Wire."
Voor elk bedrijf is IT-beveiliging geen project dat je eenmalig afrondt. Het is een doorlopend proces van monitoring, updates en aanpassing aan nieuwe dreigingen — en aan nieuwe wetgeving zoals NIS2. Filip Feyaerts koos er bewust voor om dit niet zelf op te volgen, maar uit te besteden aan één vaste partner die het geheel — netwerk, telefonie, endpoints, back-up — in samenhang beheert, in plaats van losse leveranciers per onderdeel.
Die manier van werken is geen toeval. Fly By Wire wordt geleid vanuit een luchtvaartachtergrond: precisie, protocol, geen shortcuts. In de luchtvaart is een checklist pas afgerond als elk punt daadwerkelijk gecontroleerd is — niet wanneer je "denkt" dat alles in orde is. Diezelfde mentaliteit vertaalt zich naar cybersecurity: geen losse, ad-hoc maatregelen, maar structurele lagen die stuk voor stuk actief beheerd en gecontroleerd worden. Voor een bedrijf waar downtime rechtstreeks kosten en klantvertrouwen raakt, is dat precies het verschil tussen "we denken dat het goed zit" en "we weten dat het goed zit".
Veelgestelde vragen over cybersecurity
Wat is NIS2 en moet mijn bedrijf hieraan voldoen?
NIS2 is een Europese richtlijn, in België omgezet in wet sinds 18 oktober 2024, die bedrijven in een brede reeks sectoren verplicht om aantoonbaar te werken aan hun digitale weerbaarheid. Of je bedrijf eronder valt, hangt af van sector en omvang — het CCB biedt hiervoor een zelfevaluatietool aan. Twijfel je? Neem contact op, we denken graag mee.
Is cloud back-up voldoende bescherming tegen ransomware?
Back-up alleen is geen preventie — het is je vangnet wanneer preventie faalt. Een volledige aanpak combineert netwerkbeveiliging en endpointbescherming (om aanvallen te voorkomen of vroeg te detecteren) mét meerlagige back-up (om snel te herstellen als het toch misgaat). Eén van beide alleen is onvoldoende.
Back-upt Microsoft 365 zichzelf niet automatisch?
Nee — dat is een veelvoorkomende misvatting. Microsoft bewaart data in de cloud, maar biedt geen volwaardige, langdurige back-up-oplossing voor verwijderde of gecorrumpeerde bestanden, mails of Teams-data. Een aparte back-up-oplossing, zoals via NinjaOne, is nodig om die data echt herstelbaar te houden.
Waarom is het patchen van software zo belangrijk voor cybersecurity?
Veel cyberaanvallen maken geen gebruik van onbekende technieken, maar van gekende kwetsbaarheden in software die nog niet up-to-date is — zowel in Microsoft-toepassingen als in third-party software zoals Adobe Reader of WinZip. Zonder proactief patchbeheer blijft zo'n achterdeur openstaan tot iemand ze misbruikt.
Hoe lang duurt het om data te herstellen na een cyberaanval?
Dat hangt sterk af van de omvang van het incident en of er werkende back-ups beschikbaar zijn. Met correct geconfigureerde en geteste back-ups is herstel meestal een kwestie van dagen, niet weken — zonder back-up kan data soms helemaal niet herstelbaar zijn.
Eén aanspreekpunt, hele bedrijfscontinuïteit
Wat de aanpak bij Printing International illustreert, geldt voor elk bedrijf: cybersecurity is geen kwestie van één tool of één maatregel, maar van samenhangende lagen — netwerk, endpoints, patchbeheer, back-up — die op elkaar afgestemd zijn en die actief beheerd worden. En met NIS2 die stilaan van theorie naar praktijk evolueert, wordt die samenhang niet enkel verstandig, maar voor veel bedrijven ook noodzakelijk.
Fly By Wire is al jaren de vaste IT-partner van Printing International, met één contactpersoon in plaats van een callcenter, en een no-nonsense aanpak zonder overbodige technische ballast.
Herkenbaar voor jouw bedrijf?